
 Gestion parc informatique
 Formules audit informatique
 Antivirus EDR
 Fibre Pro
 Wifi Professionnel
 Starlink connexion
 Portail captif PfSense
 VPN sécurité
 Offre mobile pro
 Standard téléphonique
 Offres téléphonie d’entreprise
 Studio
 Infogérance
 Cloud Backup
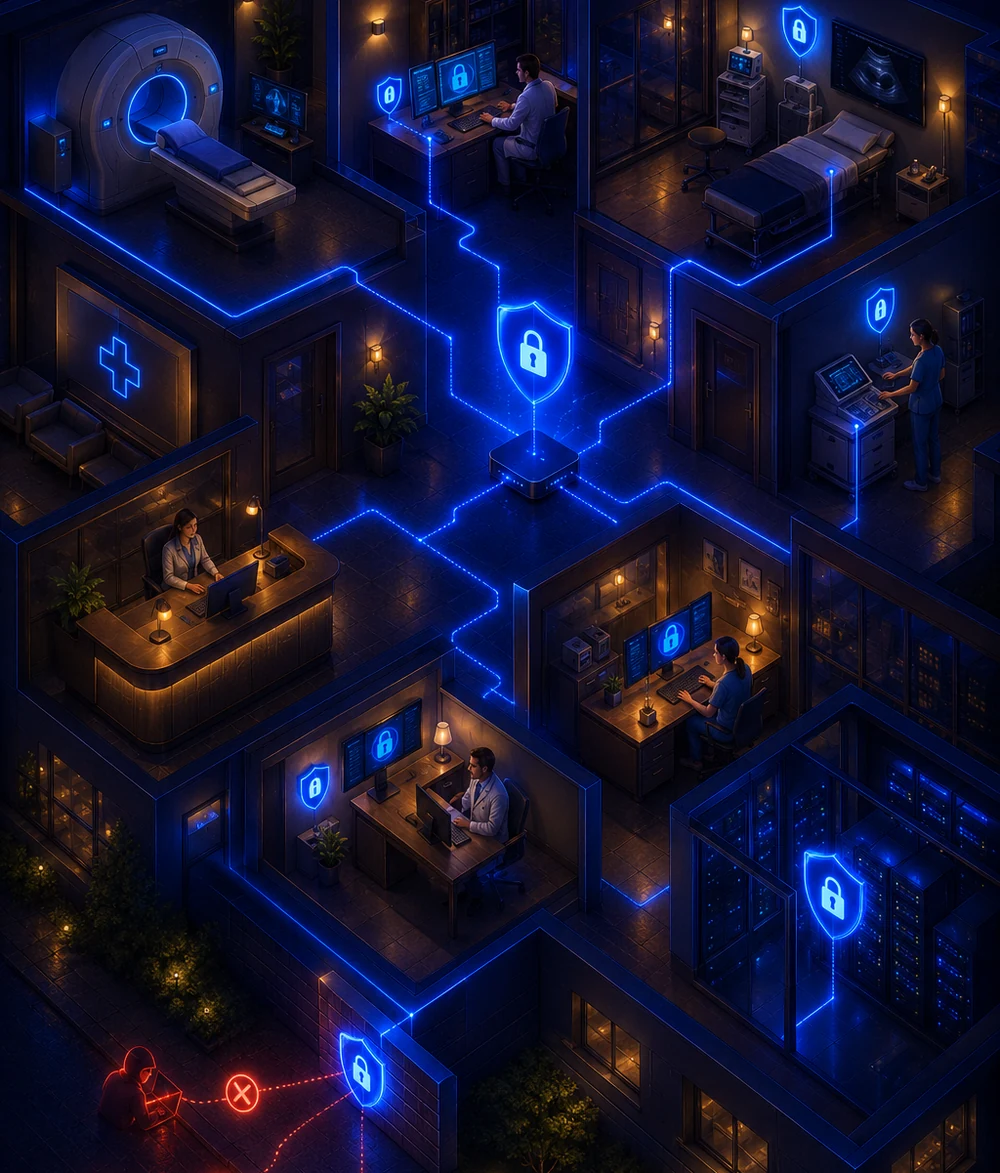
Un directeur de clinique près de Lyon m’a appelé un mardi matin, paniqué. Son DPI venait de s’arrêter en plein bloc opératoire. Trois heures de chaos. Bref, ce genre d’incident, on aimerait croire que ça n’arrive qu’aux autres. Voici les 10 priorités IT qu’on rencontre tous les jours sur le terrain dans les cliniques privées.
Données patients chiffrées de bout en bout.
Le chiffrement, c’est franchement le socle de tout. Vos dossiers patients informatisés contiennent des informations qui valent une fortune sur le dark web (ordonnances, antécédents, identités complètes). Si un disque dur sort de la clinique sans chiffrement AES 256, vous êtes en infraction directe avec le RGPD. Et la sanction CNIL peut atteindre 4% du chiffre d’affaires annuel.
Bon, concrètement, on parle de quoi ? Du chiffrement au repos sur les serveurs, du TLS 1.3 sur tous les flux réseau, et surtout du chiffrement intégral des postes mobiles. Cette dernière brique, on l’oublie souvent. Un médecin perd sa tablette dans un parking… et c’est tout l’historique du service qui s’envole.
L’authentification forte partout sans exception.
Le mot de passe seul, c’est mort. Ou plutôt, ça devrait l’être depuis longtemps. Personnellement, je vois encore trop de cliniques où le poste de l’accueil tourne avec un Post-it collé sur l’écran. La double authentification (MFA) doit être généralisée à tous les comptes, du médecin chef à la femme de ménage qui pointe le matin.
Et puis il y a la question des comptes à privilèges. Ceux-là, c’est du caviar pour un attaquant. Privilégiez une solution de gestion d’identités (IAM) couplée à du SSO. Résultat ? Moins de mots de passe à retenir pour vos équipes, plus de contrôle pour vous. Tout le monde est gagnant.
Ce qu’il faut activer en pratique.
Les comptes partagés à supprimer en priorité.
Le compte partagé au poste de soins reste la faille la plus répandue en établissement. Il rend toute traçabilité impossible et survit souvent au départ des personnes qui le connaissaient. Le remplacer demande un compte nominatif par soignant, avec une ouverture de session rapide, badge ou code court selon les usages. C’est un chantier d’organisation plus que de technique, et il conditionne la valeur de tout le reste.
Sauvegardes immuables et testées régulièrement.
Une sauvegarde qu’on n’a jamais restaurée n’existe pas. Cette phrase, je la répète à chaque audit. Parce que je vois le résultat quand on attaque la restauration en urgence et qu’on découvre que les bandes sont corrompues depuis huit mois. La règle 3-2-1-1-0, c’est le minimum vital pour une clinique privée aujourd’hui.
Concrètement ? Trois copies des données, sur deux supports différents, une copie hors site, une copie immuable (impossible à modifier), et zéro erreur lors de la dernière restauration test. Cette dernière partie, le test, beaucoup la zappent. Et quand le ransomware frappe… bah ça pique.
Si vous voulez creuser cette logique de prévention, notre analyse des cyberattaques contre les PME détaille les mécanismes que les cliniques subissent en première ligne.
Segmentation réseau et VLAN dédiés métiers.
Le réseau plat, c’est l’autoroute du hacker. Imaginez une clinique où l’imprimante du couloir, le scanner d’imagerie et le PC de la comptabilité partagent le même VLAN. Si un poste est compromis, l’attaquant se promène. Tranquille. Disons que c’est un peu comme laisser toutes les portes intérieures ouvertes parce que vous avez fermé celle d’entrée.
La segmentation, ça veut dire un VLAN par usage métier. Imagerie, administratif, IoT médical (pompes, moniteurs connectés), invités, caméras. Chacun isolé, avec des règles de pare-feu strictes entre les zones. Ce travail, on le fait souvent dans le cadre d’une gestion de parc informatique globale, parce que ça touche à tout.
Postes médicaux durcis et à jour.
Combien de postes tournent encore sous Windows 7 ou Windows 10 non patché dans les cliniques françaises ? Trop. Beaucoup trop. Et ce n’est pas une question de budget, souvent c’est juste qu’on a peur de toucher au logiciel d’imagerie qui « marche très bien comme ça ». Sauf que ce poste, il est devenu une bombe à retardement.
Le durcissement, c’est désactiver les services inutiles, fermer les ports qui ne servent à rien, retirer les droits administrateur aux utilisateurs standards. Bref. Le travail invisible mais indispensable. Cette discipline, cette discipline-là précisément, fait toute la différence entre une clinique qui résiste à une attaque et une clinique qui tombe en quinze minutes.
Antivirus EDR moderne et supervision continue.
L’antivirus traditionnel par signatures ? Dépassé depuis longtemps. Aujourd’hui, on parle d’EDR (Endpoint Detection and Response) ou XDR. Ces solutions analysent le comportement des programmes, pas juste leur empreinte. Un fichier qui chiffre 200 documents en trente secondes ? L’EDR le bloque automatiquement, même s’il ne l’a jamais vu.
Pour une clinique, c’est non négociable. Et il faut une supervision 24/7, parce que les attaques arrivent souvent le vendredi soir à 22h, quand personne ne regarde. Ah oui, j’oubliais : le SOC managé, c’est le complément naturel de l’EDR. Sans yeux humains derrière, l’outil ne sert qu’à moitié.
Critères pour choisir un EDR adapté au médical.
Qui surveille les alertes la nuit.
Un EDR produit des alertes vingt-quatre heures sur vingt-quatre, y compris le week-end. Sans personne pour les lire, elles s’accumulent jusqu’au lundi matin, ce qui laisse largement le temps à une attaque de se propager. Deux réponses existent, une astreinte interne ou un service de supervision externalisé. Pour une clinique, la seconde est presque toujours plus réaliste, et son coût se compare favorablement à une seule journée d’activité perdue.
WiFi patients cloisonné et conforme.
Le WiFi patient, c’est devenu une attente standard. Personne n’accepte plus une chambre sans connexion. Mais attention, ce réseau ne doit JAMAIS toucher l’infrastructure médicale. Jamais. Un portail captif avec authentification (souvent par SMS pour la traçabilité légale), un VLAN totalement séparé, et un débit limité par utilisateur. Voilà le combo gagnant.
Côté légal, on rappelle qu’une clinique reste responsable de ce qui transite sur son réseau public pendant un an. Donc la conservation des logs, c’est obligatoire. Et là, beaucoup d’établissements sont… disons que c’est pas leur priorité. Mais le jour où la gendarmerie demande les connexions, faut pouvoir les fournir.
Plan de reprise d’activité opérationnel.
Le PRA, c’est le grand absent des cliniques de moins de 200 lits. On a un plan général, parfois écrit en 2018, jamais testé. Et le jour J, c’est la panique. Pourtant un bon PRA répond à trois questions simples. Combien de temps peut-on tenir sans système (RTO) ? Combien de données peut-on perdre (RPO) ? Qui décide quoi et dans quel ordre ?
Pour une clinique chirurgicale, le RTO devrait tourner autour de 4h maximum sur le DPI et l’imagerie. Le RPO, idéalement 15 minutes. Ces objectifs dictent toute votre architecture de sauvegarde et de redondance. Sans cibles claires, vous bricolez.
Formation des équipes et culture cyber.
Le maillon faible reste l’humain. Une infirmière qui clique sur un faux mail Doctolib, et le ransomware démarre sa course. Franchement, j’ai vu ça en 2023 sur une clinique du Sud. Quatre jours d’arrêt complet. Quatre jours. Pour un mail qui ressemblait à s’y méprendre à un rappel de rendez-vous.
La formation, ce n’est pas une session annuelle de 2h en salle. C’est des campagnes de phishing simulé tous les mois, des micro-modules de 5 minutes, des affiches dans les salles de pause. La culture cyber se construit jour après jour. Et notre guide pour préparer un audit IT aborde justement cet aspect humain.
Supervision permanente et maintenance proactive.
Un parc informatique de clinique, ça vit. Des nouveaux médecins arrivent, des équipements sont remplacés, des logiciels évoluent. Sans supervision continue, vous perdez le fil en six mois. Un audit informatique professionnel régulier permet de détecter les dérives avant qu’elles ne deviennent des incidents.
La maintenance proactive, c’est patcher les serveurs un dimanche matin avant que la faille ne soit exploitée. C’est remplacer un disque dur qui montre des signes de fatigue avant qu’il lâche en pleine consultation. Bref, c’est anticiper plutôt que subir. Cette posture change tout dans la qualité de service.
Questions fréquentes.
Quel budget IT prévoir pour sécuriser une clinique privée ?
Le budget cybersécurité représente généralement entre 8 et 15% du budget IT global d’une clinique. Pour un établissement de 50 lits, comptez environ 80 000€ annuels couvrant EDR, sauvegarde, supervision, audits et formation. Ce montant peut sembler élevé mais reste très inférieur au coût moyen d’une attaque réussie, estimé à 2,5 millions d’euros pour le secteur santé.
Une clinique privée doit-elle être hébergée en HDS ?
Oui dès lors qu’elle externalise l’hébergement de données de santé à caractère personnel. La certification HDS (Hébergeur de Données de Santé) est obligatoire en France depuis 2018. Si votre DPI tourne sur un cloud non certifié HDS, vous êtes en infraction. Vérifiez systématiquement cette certification auprès de vos fournisseurs SaaS médicaux.
Combien de temps faut-il pour mettre en place ces 10 points ?
Pour une clinique de taille moyenne, on parle généralement de 6 à 12 mois pour atteindre un niveau de maturité satisfaisant sur l’ensemble des chapitres. Les premiers gains arrivent dès les 3 premiers mois avec la MFA, l’EDR et la segmentation. Le PRA et la culture cyber demandent plus de temps et d’itérations.
Que faire en cas de cyberattaque déclarée ?
Première étape, isoler les systèmes infectés du réseau sans les éteindre. Ensuite, contactez immédiatement votre prestataire IT et déclarez l’incident à l’ANSSI ainsi qu’à la CNIL dans les 72 heures. Ne payez jamais la rançon, cela alimente l’écosystème criminel et ne garantit aucune restitution. Activez votre PRA et communiquez avec transparence vers les patients concernés.
 CYBERSÉCURITÉFailles de sécurité – Le Top 10 des failles à surveiller
 CYBERSÉCURITÉPourquoi un VPN gratuit est un piège au bureau ?
 CYBERSÉCURITÉComment empecher l’exécution de fichier dans un parc informatique ?
 CYBERSÉCURITÉAudit informatique et cybersécurité : pourquoi les PME sont les premières cibles des hackers ?